
(ระบบ Microsoft ล่มทั่วโลก สะเทือนถึงไทย เปิด 7 เกราะป้องกัน–แผนสำรอง–วิธีกู้ธุรกิจ รับมือทั้งภัยโจมตีและระบบขัดข้อง)
Microsoft 365 ล่มกระทบองค์กรทั่วโลก รวมถึงไทย ขณะที่รัฐบาล–แบงก์ชาติเร่งยกระดับความพร้อม เปิดคัมภีร์ให้ SMEs และธุรกิจไทยป้องกันความเสี่ยง ประคองกิจการ และฟื้นตัวเมื่อระบบดิจิทัลหยุดทำงาน
โลกสะดุด ไทยสะเทือน :
เหตุการณ์ Microsoft 365 ขัดข้องครั้งใหญ่เมื่อวันที่ 12–13 พฤศจิกายน 2569 กระทบการใช้งาน Outlook, Teams และบริการดิจิทัลอื่น ๆ ในหลายประเทศ สร้างความปั่นป่วนแก่ภาครัฐ ภาคธุรกิจ และผู้ใช้บริการทั่วโลก
ผลกระทบลามถึงประเทศไทย โดย ธนาคารกรุงไทย แจ้งว่าระบบอีเมลได้รับผลกระทบ และแนะนำให้ลูกค้าใช้ช่องทางโทรศัพท์ติดต่อกรณีเร่งด่วน
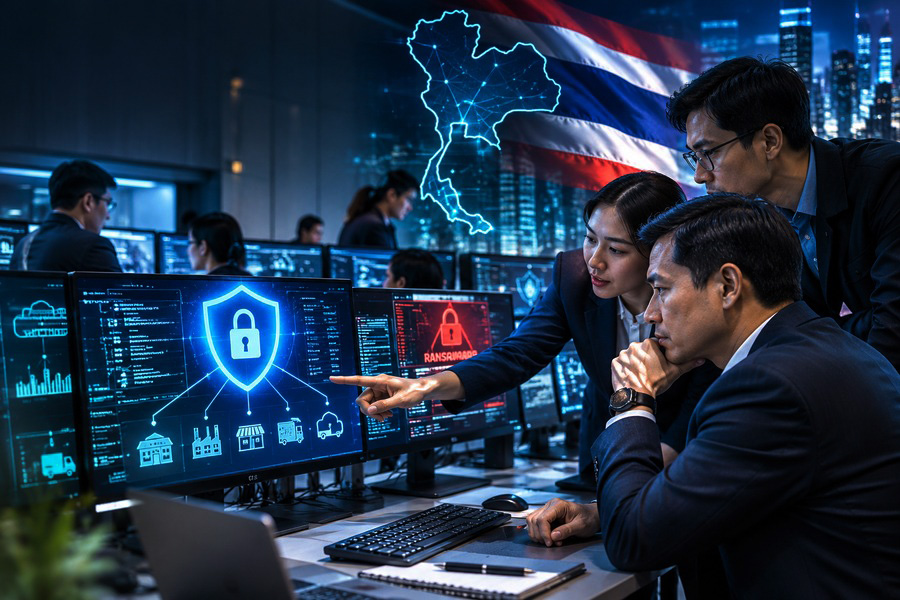
แม้ Microsoft ระบุว่ายังไม่พบหลักฐานว่าเหตุการณ์นี้เกิดจากการโจมตีทางไซเบอร์ แต่กลับตอกย้ำความจริงสำคัญว่า ระบบดิจิทัลที่ธุรกิจทั่วโลกพึ่งพาอาจหยุดทำงานพร้อมกันได้ แม้ไม่มีแฮกเกอร์เป็นต้นเหตุ!
ยิ่งเมื่อ รัฐบาลนายอนุทิน ชาญวีรกูล สั่งยกระดับการรับมือภัยไซเบอร์ และ พล.อ.ชัยพฤกษ์ ด้วงประพัฒน์ เลขาธิการสภาความมั่นคงแห่งชาติ (สมช.) ยอมรับว่า หน่วยงานราชการ ธนาคาร และระบบสาธารณูปโภคไทยเผชิญความพยายามโจมตีทางไซเบอร์อยู่แล้ว คำถามจึงไม่ได้มีเพียงว่า “ใครจะถูกโจมตีรายต่อไป?”
แต่คือ “หากระบบสำคัญหยุดทำงานวันนี้ ธุรกิจไทยจะอยู่รอดอย่างไร?”
ตัวเลขเตือนภัย :
ข้อมูล ThaiCERT ช่วงมกราคม–กันยายน 2569 บันทึกเหตุการณ์ภัยคุกคามไซเบอร์ 3,264 เหตุการณ์ เฉลี่ยประมาณ 12 เหตุการณ์ต่อวัน
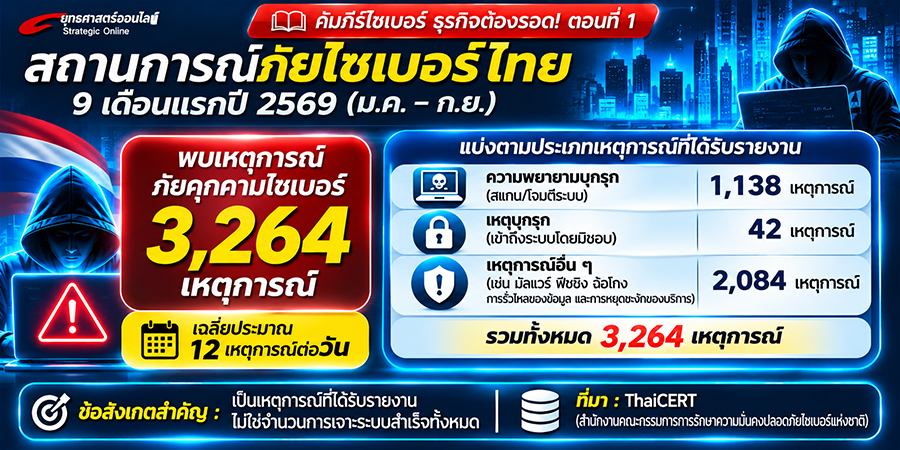
ในจำนวนนี้เป็นความพยายามบุกรุก 1,138 เหตุการณ์ และเหตุบุกรุก 42 เหตุการณ์ นอกจากนี้ยังมีเหตุเกี่ยวกับความปลอดภัยของข้อมูล การฉ้อโกง มัลแวร์ และการหยุดชะงักของบริการ
อย่างไรก็ตาม จำนวนเหตุการณ์ที่ได้รับรายงานไม่ใช่จำนวนการเจาะระบบสำเร็จทั้งหมด และไม่ควรนำตัวเลขต่างประเภทมารวมเป็นมูลค่าความเสียหายทางเศรษฐกิจโดยตรง
ประเด็นสำคัญจึงอยู่ที่การลดความเสี่ยง และสร้างความสามารถในการฟื้นตัวเมื่อเหตุการณ์เกิดขึ้นจริง
SMEs จุดเปราะบาง :
สำหรับองค์กรขนาดใหญ่ ระบบล่มอาจหมายถึงต้นทุนกู้คืนมหาศาล แต่สำหรับ SMEs เพียงระบบรับคำสั่งซื้อหยุดทำงาน บัญชีบริษัทถูกยึด หรือข้อมูลลูกค้าเข้าถึงไม่ได้ ก็อาจกระทบรายได้ สภาพคล่อง และความเชื่อมั่นทันที
ภัยที่ธุรกิจต้องรู้จัก ได้แก่ แรนซัมแวร์ ที่เข้ารหัสข้อมูลเรียกค่าไถ่ ฟิชชิง ที่หลอกเอารหัสผ่าน การปลอมตัวเป็นผู้บริหารเพื่อสั่งโอนเงิน การขโมยข้อมูลลูกค้า และการโจมตีผ่านผู้ให้บริการเทคโนโลยี
ขณะเดียวกัน เหตุ Microsoft 365 ขัดข้องล่าสุดยังสะท้อนอีกความเสี่ยง คือ การพึ่งพาผู้ให้บริการรายเดียวมากเกินไป หากอีเมล ระบบเอกสาร และช่องทางสื่อสารผูกอยู่กับแพลตฟอร์มเดียว ความผิดพลาดจุดเดียวอาจกระทบการทำงานทั้งองค์กร
ดังนั้น หลักคิดต้องเปลี่ยนจาก “จะป้องกันไม่ให้เกิดเหตุได้อย่างไร?” เป็น “หากป้องกันไม่สำเร็จ หรือระบบหลักล่ม ธุรกิจจะเดินต่ออย่างไร?”
7 เกราะต้องมี :
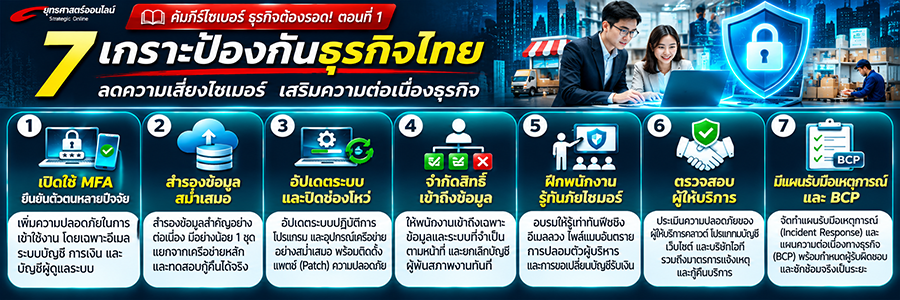
คัมภีร์ป้องกันสำหรับธุรกิจไทย เริ่มจากมาตรการพื้นฐาน 7 ประการ ซึ่งสอดคล้องกับหลักการบริหารความเสี่ยงและความมั่นคงปลอดภัยไซเบอร์ของ NIST และ CISA ได้แก่
หนึ่ง เปิดการยืนยันตัวตนหลายปัจจัย (MFA) โดยเฉพาะอีเมล ระบบบัญชี การเงิน และบัญชีผู้ดูแลระบบ
สอง สำรองข้อมูลสำคัญอย่างสม่ำเสมอ มีอย่างน้อยหนึ่งชุดแยกจากเครือข่ายหลัก และทดลองกู้คืนให้มั่นใจว่าใช้งานได้จริง
สาม อัปเดตระบบและซอฟต์แวร์ โดยจัดลำดับช่องโหว่ที่มีความเสี่ยงสูง พร้อมทดสอบการอัปเดตที่อาจกระทบระบบสำคัญก่อนใช้งานวงกว้าง
สี่ จำกัดสิทธิ์เข้าถึงข้อมูล ให้พนักงานใช้เฉพาะสิทธิ์ที่จำเป็น และยกเลิกบัญชีผู้พ้นสภาพงานทันที
ห้า ฝึกพนักงานรับมือฟิชชิงและการหลอกโอนเงิน โดยตรวจสอบคำขอเปลี่ยนบัญชีรับเงินผ่านช่องทางที่เชื่อถือได้
หก ตรวจสอบผู้ให้บริการเทคโนโลยี ทั้งคลาวด์ โปรแกรมบัญชี เว็บไซต์ และบริษัทไอที โดยเฉพาะมาตรการสำรองระบบ การแจ้งเหตุ และเงื่อนไขการกู้คืนบริการ
เจ็ด จัดทำและซ้อมแผนรับมือเหตุการณ์ รวมถึงแผนความต่อเนื่องทางธุรกิจ (BCP) พร้อมกำหนดผู้รับผิดชอบและช่องทางสื่อสารสำรอง
มาตรการเหล่านี้ไม่จำเป็นต้องเริ่มด้วยงบประมาณมหาศาล แต่ต้องเริ่มจากการรู้ว่า ข้อมูล ระบบ และบริการใดสำคัญที่สุดต่อรายได้ของกิจการ
ถูกโจมตี ทำอะไรก่อน :
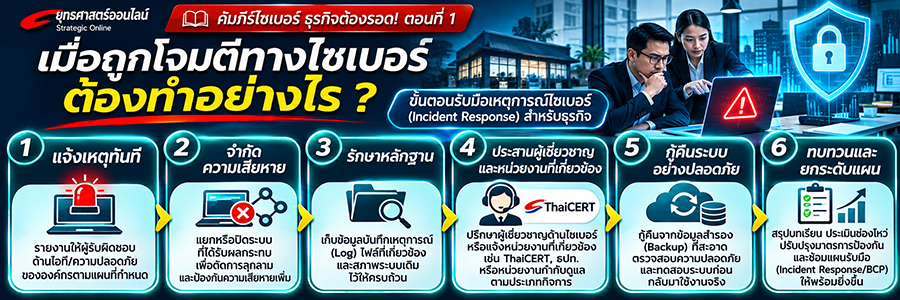
เมื่อพบสัญญาณผิดปกติ เช่น ไฟล์ถูกเข้ารหัส คำสั่งโอนเงินน่าสงสัย หรือบัญชีผู้ดูแลระบบถูกใช้งานโดยไม่ได้รับอนุญาต สิ่งแรกคือ แจ้งผู้รับผิดชอบและจำกัดการลุกลามตามแผนที่เตรียมไว้
ทีมไอทีควรแยกระบบที่ได้รับผลกระทบอย่างเหมาะสม รักษาหลักฐานดิจิทัล ตรวจสอบขอบเขตความเสียหาย และประสานผู้เชี่ยวชาญ
อย่ารีบลบข้อมูลหรือฟอร์แมตเครื่องจนหลักฐานสูญหาย!
จากนั้นจึงเปิดใช้ช่องทางดำเนินธุรกิจสำรอง ประสานผู้ให้บริการ และแจ้งหน่วยงานที่เกี่ยวข้องตามความจำเป็น
หากข้อมูลส่วนบุคคลรั่วไหล ต้องประเมินหน้าที่แจ้งเหตุภายใต้กฎหมายคุ้มครองข้อมูลส่วนบุคคล รวมถึงข้อกำหนดเฉพาะของธุรกิจ ไม่ปกปิดเหตุหรือเผยแพร่ข้อมูลที่ยังไม่ตรวจสอบ
กรณีถูกเรียกค่าไถ่ การจ่ายเงินไม่รับประกันว่าจะได้ข้อมูลคืน หรือผู้โจมตีจะไม่เผยแพร่ข้อมูล ธุรกิจควรปรึกษาผู้เชี่ยวชาญก่อนตัดสินใจ
ระบบล่ม งานต้องเดิน :
หัวใจของ BCP ไม่ใช่เพียงมีเอกสารแผนฉุกเฉิน แต่ต้องตอบได้ว่า เมื่อระบบหลักใช้ไม่ได้ ธุรกิจจะรับคำสั่งซื้อ รับชำระเงิน ติดต่อพนักงาน จัดส่งสินค้า และดูแลลูกค้าอย่างไร
ร้านค้า ควรมีช่องทางรับคำสั่งซื้อและรับชำระเงินสำรอง
โรงงาน ต้องรู้ว่ากระบวนการใดหยุดได้ และกระบวนการใดต้องรักษาความปลอดภัยหรือเดินระบบต่อเนื่อง
บริษัทขนส่ง ควรมีข้อมูลการจัดส่งและผู้ประสานงานที่เข้าถึงได้แม้อินเทอร์เน็ตขัดข้อง
องค์กรที่ใช้ระบบคลาวด์ ต้องมีช่องทางสื่อสารสำรองที่ไม่พึ่งพาระบบเดียวกันทั้งหมด พร้อมสำเนาข้อมูลสำคัญที่เข้าถึงได้อย่างปลอดภัยเมื่อบริการหลักหยุดทำงาน
ทุกกิจการควรกำหนด ระยะเวลาเป้าหมายในการกู้คืนระบบ (RTO) ว่ายอมให้ระบบสำคัญหยุดชะงักได้นานเพียงใด และ เป้าหมายจุดกู้คืนข้อมูล (RPO) ว่ายอมสูญเสียข้อมูลย้อนหลังได้มากเพียงใด เพื่อวางแผนสำรองข้อมูลและกู้คืนระบบให้เหมาะสม
เมื่อระบบกลับมาใช้งาน ต้องตรวจสอบความปลอดภัยของข้อมูลสำรอง ปิดช่องโหว่ ทดสอบก่อนเปิดเต็มรูปแบบ และกระทบยอดธุรกรรมที่เกิดขึ้นระหว่างระบบขัดข้อง
รัฐ–เอกชนเร่งตั้งรับ :
นางสาวสุวรรณี เจษฎาศักดิ์ รองผู้ว่าการธนาคารแห่งประเทศไทย (ธปท.) ชี้แจงเมื่อวันที่ 9 พฤศจิกายนว่า จากเหตุระบบไอทีขัดข้องและการโจมตีไซเบอร์ในต่างประเทศ ขณะนั้นยังไม่พบผลกระทบต่อการให้บริการของสถาบันการเงินไทย
ธปท. ได้เรียกประชุมผู้บริหารเทคโนโลยีสารสนเทศของสถาบันการเงิน ร่วมกับ TB-CERT และสมาคมธนาคารไทย เพื่อเพิ่มความเข้มข้นในการเฝ้าระวัง แลกเปลี่ยนข้อมูล และประเมินความพร้อมตามระดับความเสี่ยง
ขณะที่ สภาอุตสาหกรรมแห่งประเทศไทย เตือนภาคธุรกิจถึงความเสี่ยงจากการพึ่งพาระบบคลาวด์ ภายหลังเหตุ Microsoft 365 ขัดข้อง พร้อมเสนอแนวทางให้กิจการเตรียมระบบสำรองและดำเนินงานต่อได้
บทเรียนร่วมกันคือ ระบบป้องกันที่ดีต้องเดินคู่กับแผนรักษาบริการและกู้คืนระบบ เพราะความมั่นคงปลอดภัยของข้อมูลกับความต่อเนื่องทางธุรกิจแยกจากกันไม่ได้
เริ่มวันนี้ ไม่รอวิกฤติ :
สำหรับ SMEs ที่ยังไม่มีทีมไซเบอร์โดยเฉพาะ สามารถเริ่มได้ทันที
ภายใน 7 วัน สำรวจระบบสำคัญ เปิด MFA ตรวจสอบข้อมูลสำรอง กำหนดผู้รับผิดชอบ และจัดทำรายชื่อผู้ติดต่อฉุกเฉิน
ภายใน 30 วัน ประเมินความเสี่ยงจากผู้ให้บริการ ฝึกพนักงาน และทดลองสถานการณ์สมมติ เช่น ระบบบัญชีใช้ไม่ได้หนึ่งวัน หรือเว็บไซต์รับคำสั่งซื้อหยุดทำงาน
หลังจากนั้นต้องทบทวนและซ้อมแผนเป็นระยะ เพราะทั้งภัยคุกคาม เทคโนโลยี และรูปแบบธุรกิจเปลี่ยนแปลงตลอดเวลา
ความมั่นคงไซเบอร์ไม่ใช่ต้นทุนเพื่อป้องกันคอมพิวเตอร์เท่านั้น แต่เป็นการลงทุนเพื่อรักษารายได้ งานของพนักงาน ความเชื่อมั่นลูกค้า และอนาคตของกิจการ
เมื่อภัยไซเบอร์และความขัดข้องทางดิจิทัลกลายเป็นความเสี่ยงทางเศรษฐกิจ ธุรกิจไทยจึงต้องมีทั้งเกราะป้องกัน แผนเดินต่อ และหนทางกลับมายืนได้หลังวิกฤติ
เพราะในวันที่ “ระบบล่ม!” ธุรกิจที่รอดอาจไม่ใช่ธุรกิจที่ใหญ่ที่สุด แต่คือธุรกิจที่เตรียมพร้อมดีที่สุด!
ติดตามตอนจบ วันอาทิตย์ที่ 15 พฤศจิกายน — “คัมภีร์ไซเบอร์ คนไทยต้องรอด!” คู่มือป้องกันเงิน ข้อมูล ชีวิต และครอบครัว พร้อมแผนรับมือ 72 ชั่วโมงเมื่อระบบดิจิทัลหยุดทำงาน